Publicité en cours de chargement...
L’IA ou le paradigme du C-41
02 nov. 2026 - 12:46,
Tribune-
Cédric Cartau
Ces derniers jours, nous avons eu deux coups de sang.
(Article 100 % écrit par un humain)
Le premier, que vous avez forcément vu passer, c’est la big faille php qui nous a tous obligés à patcher dare dare nos serveurs, en priorité nos serveurs exposés bien entendu. Le second, c’est la méga giga super plus plus attaque Bitcoin sur la plateforme BitFinance, qui se serait gentiment fait délester de 6,3 milliards de USD en BTC. Pas mal pour un seul casse, que l’on nomme déjà le casse du siècle (Spaggiari petit joueur).
Impossible de ne pas voir derrière ces 2 cyber-news, directement ou indirectement, la patte de l’IA, utilisée par des malfaisants pour enquiquiner le monde, mais la question à 1 million d’euros est surtout : on en est au début, au milieu ou à la fin de l’impact de l’IA sur les systèmes exposés ?
Car oui, la vraie question est : la vague de vulnérabilités découvertes par les IA est-elle devant, ou derrière nous ? Les attaquants utilisent l’IA, certes, mais les défenseurs aussi. Et si ces derniers ne sont pas trop truffes, ils ont passé leurs interfaces exposées à la moulinette d’un Claude ou d’un ChatGPT pour repérer les failles, et les corriger, avant l’arrivée des types à capuches. Je crains que la situation soit très hétérogène.
Pour les fournisseurs pure player dans la cyber (fabricants de firewall, éditeurs d’EDR, opérateurs de SOC) la réalité est simple : s’ils n’ont pas déjà pris le train en marche, ils sont virtuellement morts. Et clairement, ceux avec qui j’ai pu échanger sont déjà dans le train, donc paradoxalement ce sont ceux qui sont les plus « up to date ».
Pour les fournisseurs matériels ou logiciels « classiques », la réalité est bien évidemment contrastée : entre un Microsoft qui corrige tous azimuts les vulnérabilités de ses plateformes (l’éditeur aurait corrigé en un trimestre plus qu’en une année) et un petit éditeur de niche au fin fond de la banlieue de Mortebouze-les-Oies, pas sûr que l’on dégage une tendance globale.
Par contre, je suis tombé récemment sur un échange assez lunaire entre un éditeur qui nous fournit une solution hébergée et nos équipes internes, justement sur la faille php susnommée. En gros, l’éditeur nous expliquait que la version php utilisée dans le produit fourni ne pouvait pas être patchée (trop ancienne) et qu’en gros il fallait signer un bon de commande d’abord pour migrer la solution, qui ensuite seulement pourrait être patchée. Et là on croit rêver : je vais vous la faire version bagnole pour que vous compreniez l’ineptie. Vous achetez une Citrobiouaïdi, et le concessionnaire vous sort un bon de commande pour changer les plaquettes de freins qu’il a achetées à un équipementier que vous ne connaissez ni d’Ève ni d’Adam et qui fait l’objet d’un rappel de masse pour défaut de conception. Allô mais allô quoi ! Ton équipementier, ton problème. Ta version php, ton choix, ton problème.
Le C-41 est un composant chimique qui sert, dans le processus de développement des pellicules photos (pour les plus jeunes d’entre vous, le machin qu’il fallait apporter au photographe du coin de rue quand on rentrait de vacances avec tata et les cousins), à « révéler » les formes et les couleurs. C’est pour cela que l’on appelait cela un « révélateur ». L’IA est un révélateur des crétino-processus de classe alpha, le genre dans lequel Darwin va mettre de l’ordre dans un mouvement accéléré d’évolution. Clairement, y’en a qui vont clamser et je ne pleurerai pas sur leur sort.
J’attire juste votre attention sur un léger souci, trois fois rien : dans la liste de ceux que je vois de ma fenêtre et qui comme les Dinosaures ne voient pas arriver la comète, il y a une ribambelle d’éditeurs de niche, le genre mono-métier mais en situation de quasi-monopole car secteur de niche avec une base installée énorme, qui vont au mieux se faire secouer par l’IA comme un cocotier, au pire mourir. Avec les conséquences sur leurs clients, donc pour le domaine qui me concerne par ricochets sur les patients.
Si vous en avez certains dans votre portefeuille de solutions, a fortiori s’ils sont exposés sur Internet, un bon conseil : demandez-leur où ils en sont du Cyber Resilience Act. Si en face de vous le commercial vous regarde avec des yeux de merlan frit et ne comprend même pas la question, inquiétez-vous.
De rien.
Cédric Cartau
Avez-vous apprécié ce contenu ?
A lire également.
AP-HP : la Pre Valérie Paradis nommée vice-présidente chargée de la recherche du directoire
02 nov. 2026 - 13:27,
Actualité
- Rédaction, DSIHCheffe du service d’anatomie et cytologie pathologiques de l’hôpital Beaujon, la Pre Valérie Paradis rejoint le directoire de l’AP-HP le 2 novembre 2026. Elle succède au Pr Gabriel Steg, qui occupait cette fonction depuis 2019.
Think Club TITANLINK : les EHPAD construisent avec Axigate Link les usages numériques de demain
02 nov. 2026 - 11:51,
Communiqué
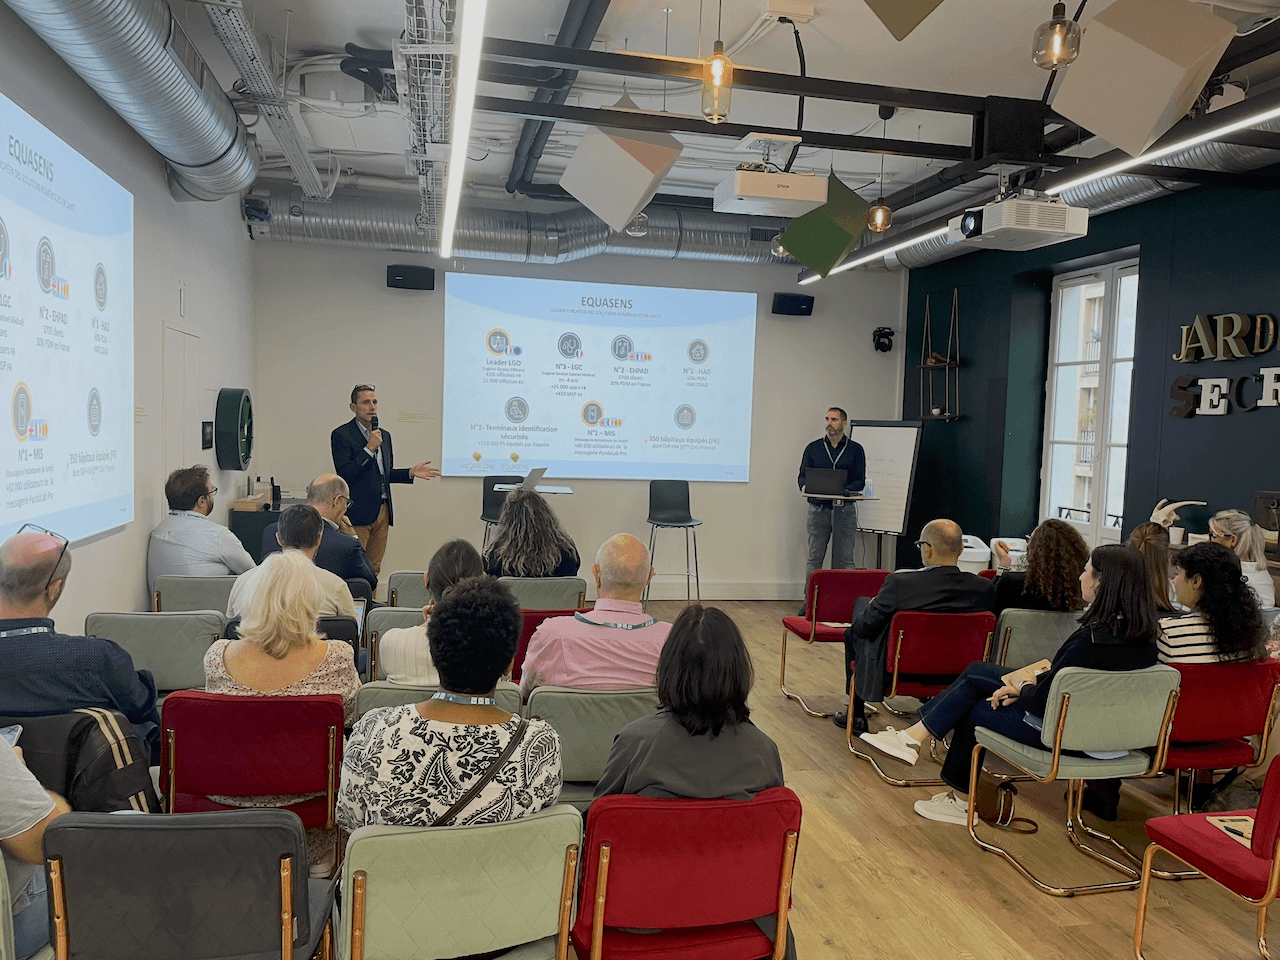
- Axigate LinkLe 30 septembre 2026, Malta Informatique, filiale du groupe Equasens, réunissait à Paris des représentants d’EHPAD utilisateurs de TITANLINK. Au programme : évolutions du logiciel, interopérabilité, coordination des soins et intelligence artificielle. Mais au-delà des nouveautés présentées, cette jo...
Alexandre Pottier prend la direction du numérique de la Fondation Adolphe de Rothschild
02 nov. 2026 - 15:53,
Actualité
- Rédaction, DSIHArrivé en mars comme directeur adjoint, Alexandre Pottier dirige désormais les systèmes d’information et les technologies médicales de l’Hôpital Fondation Adolphe de Rothschild.
Unicancer met en service Harmonie, un entrepôt de données de santé unique pour accélérer la recherche en cancérologie
27 oct. 2026 - 07:54,
Actualité
- Rédaction, DSIHUnicancer a mis en service Harmonie, son nouvel entrepôt de données de santé (EDS). Harmonie rassemble les données du Système national des données de santé (SNDS) et celles des grandes cohortes de patients que la fédération suit en oncologie. Les chercheurs disposent ainsi d’un environnement inédit ...