Publicité en cours de chargement...
PCRA en établissement de santé, la théorie face au terrain
27 oct. 2026 - 07:15,
Communiqué - gplexpert
Sur le papier, la plupart des établissements de santé ont désormais un PCRA, le Plan de Continuité et de Reprise d'Activité. Le document existe, il est signé, il dort dans un répertoire partagé. Le problème arrive le jour où il faut vraiment s'en servir.
Un cadre désormais structuré
Le Domaine 2 du programme CaRE, doté de 45 millions d'euros pour le secteur sanitaire, part d'un constat simple, lors d'une attaque par rançongiciel, les attaquants ciblent aussi bien les données que les sauvegardes. Cette double compromission complique la reprise. Le PCRA y est défini comme un plan de réponse stratégique face à l'indisponibilité de ressources critiques, distinct du plan blanc numérique et complémentaire à celui-ci. Sa formalisation s'appuie sur des Bilans d'Impacts sur les Activités critiques couvrant au moins un service de soins à impact majeur, un plateau technique et le processus administratif le plus critique, et un exercice terrain testant sa mise en œuvre est exigé, avec retour d'expérience à la clé.
Un plan écrit n'est pas un plan qui fonctionne
Un PCRA décrit en général un RTO de quatre heures pour le dossier patient informatisé et un RPO d'une heure pour les bases critiques. Ces chiffres viennent souvent d'une négociation avec l'éditeur ou d'une moyenne sectorielle, pas d'un test réel. Restaurer plusieurs téraoctets, réinstaller les applications métier, revalider les interfaces avec les automates de biologie ou la pharmacie, tout cela prend du temps que le document sous-estime presque systématiquement. C'est pour cela que le cadre CaRE impose désormais un test technique de restauration sur au moins un système en production dont la criticité est établie, et pas seulement une politique documentée.
Ce que le terrain révèle en premier
La communication de crise dépend souvent du réseau qu'elle est censée remplacer. Messagerie coupée, téléphonie IP hors service, l'établissement se retrouve à chercher des numéros de portable personnels pour joindre la cellule de crise. Un PCRA sans canal de secours réellement indépendant du SI ne survit pas à une coupure réseau générale.
Les procédures dégradées papier sont rarement testées avec le personnel qui doit les appliquer. Rédigées par l'IT ou la qualité, validées en comité, elles ne sont presque jamais exercées avec les équipes soignantes. Le jour J, certaines versions imprimées datent de deux ans et ne correspondent plus aux logiciels en place.
Les sauvegardes ne sont pas toujours vérifiées par restauration réelle. Une sauvegarde qui tourne chaque nuit sans erreur dans les journaux n'est pas une garantie de récupération. Le référentiel CaRE pose la règle 3-2-1-1-0 comme cible, trois copies des données sur deux supports différents, dont une copie hors site ou hors ligne, avec une immuabilité reposant sur une contrainte technique et non sur une simple procédure organisationnelle. Zéro erreur sur un vrai test de restauration, l'écart entre le RTO théorique inscrit dans le PCRA et le RTO mesuré est presque toujours significatif, en particulier sur les systèmes fortement interfacés.
Ce qui distingue les plans qui tiennent
Les établissements qui s'en sortent mieux ont en commun quelques pratiques simples. Des exercices de crise réguliers, avec de vrais scénarios de coupure prolongée, pas seulement des tests documentaires. Des sauvegardes isolées du réseau principal, hors ligne ou immuables, pour qu'un chiffrement ne les atteigne pas en même temps que la production. Une implication directe des équipes soignantes dans la construction des modes dégradés. Et une révision du RTO fondée sur des essais chronométrés plutôt que sur une estimation de départ.
« Le PCRA n'échoue presque jamais sur la partie technique pure. Il échoue sur l'articulation entre la technique, les procédures métier et la capacité des équipes à tenir la charge mentale d'une crise sur plusieurs jours. » Thomas BRETON, Fondateur gplexpert.
 La gouvernance de crise mérite aussi d'être creusée. Sur le papier, une cellule de crise réunit directeur, DSI, RSSI et représentant médical. En pratique, une partie de ces personnes est souvent injoignable ou pas formée à l'animer sous pression. Désigner des suppléants clairs, avec un mandat de décision réel, change beaucoup de choses les premières heures.
Le PCRA n'a de valeur que le jour où il est activé. Un document conforme aux exigences réglementaires mais jamais testé grandeur nature reste une hypothèse de travail, pas une garantie de continuité.
Multiplier les exercices grandeur nature a un coût réel en temps soignant et en mobilisation technique. Sur-tester peut aussi fatiguer les équipes et réduire leur vigilance dans la durée. La bonne fréquence reste débattue et dépend de la taille de l'établissement et de son exposition au risque, il n'existe pas de norme unique.
gplexpert accompagne les établissements de santé sur la rédaction et la mise en cohérence des PCRA avec le Bilan d'Impacts sur les Activités critiques, les tests de restauration en conditions réelles, et la conception d'exercices de crise associant équipes IT et personnel soignant avec application du PCA. www.gplexpert.com
Avez-vous apprécié ce contenu ?
A lire également.
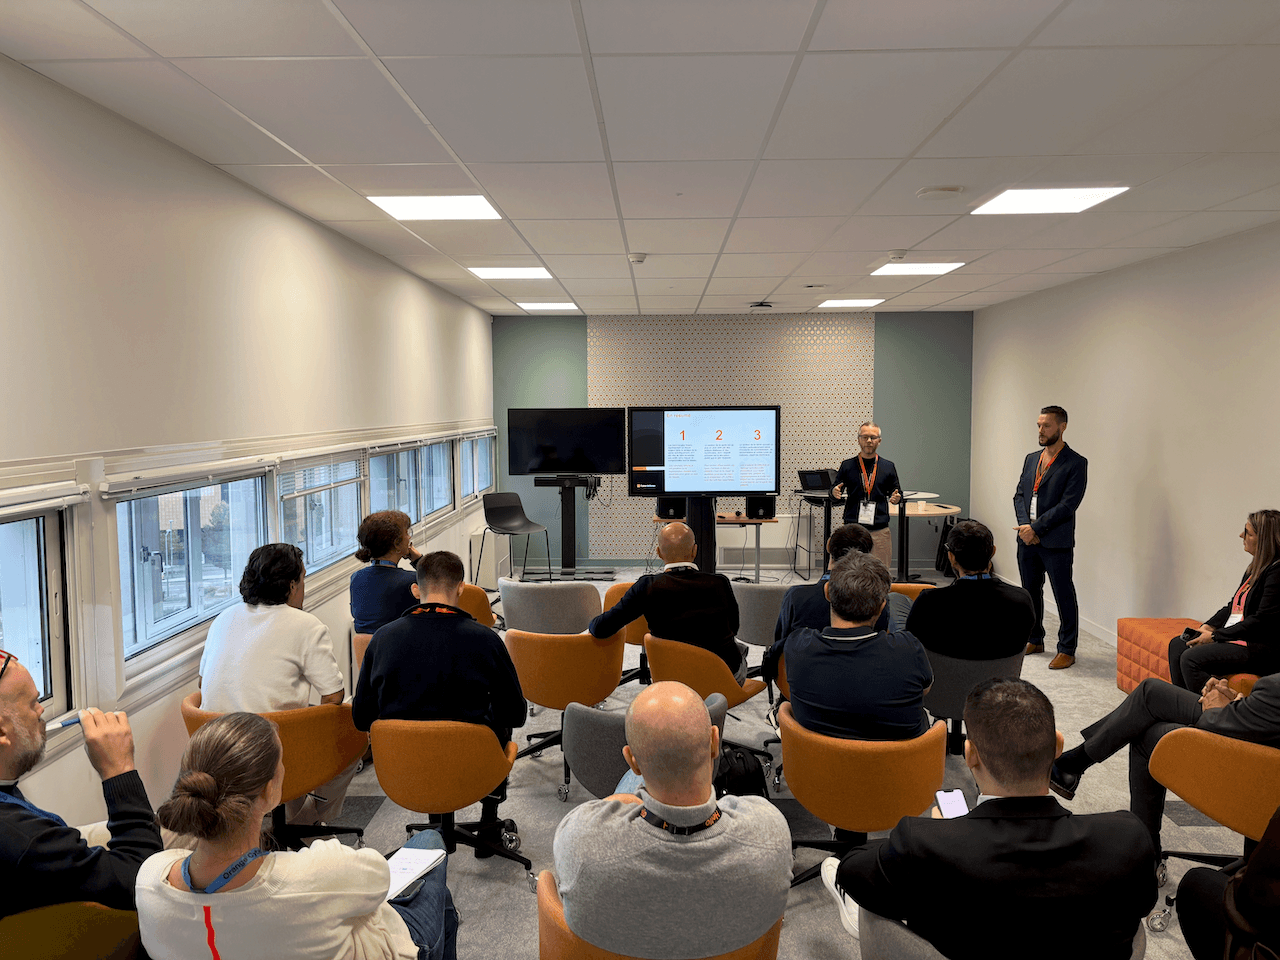
Domaine 2 du programme CaRE : une matinée pour se faire accompagner
29 sept. 2025 - 11:30,
Actualité
- Valentine Bellanger, DSIHDans le cadre de son Tour de France, Orange Cyberdefense propose des matinales de rencontres et d’échanges autour d’une thématique très attendue : le Domaine 2 du programme CaRE (1). L’objectif : maîtriser les prérequis du programme CaRE et se faire accompagner pour bénéficier des soutiens financier...
Tour de France CaRE Domaine 2
13 sept. 2025 - 16:20,
Communiqué
- Orange CyberdefenseLa cybersécurité n’est plus une option pour les établissements de santé ! Grâce au programme CaRE, vous pouvez bénéficier de subventions pour augmenter votre résilience numérique. Orange Cyberdefense vous invite à son Tour de France autour du Domaine 2 du programme CaRE de mi-septembre à mi-octobre.
Limiter les risques liés aux ransomwares
18 jan. 2021 - 13:27,
Actualité
- DSIH, Damien DuboisLes attaques par ransomware se sont intensifiées pendant la pandémie de Covid-19. Veeam, éditeur de solutions de sauvegarde, et l’intégrateur CFI Groupe proposent un guide méthodologique pour protéger les entreprises de services de santé et atténuer les risques de cybermalveillance.
Equipements biomédicaux : La certification des appareils peut-elle garantir un haut niveau de sécurité ?
15 juin 2020 - 13:58,
Tribune
- Par Renaud Bidou, Trend MicroLa pandémie de COVID-19 a placé les établissements de santé au cœur de l’actualité. Semaine après semaine, leurs forces vives se sont mobilisées quotidiennement pour sauver des vies. Or le caractère inédit de cette situation sanitaire et la vulnérabilité du secteur ont naturellement incité certains ...