Publicité en cours de chargement...
Le risque de supply chain devrait sérieusement vous inquiéter
16 déc. 2024 - 23:21,
Tribune-
Cédric Cartau
Écouter l'article
0:000:00
Quel est le point commun entre Rinson Jose, Nicholas Howley et A. B. ? À moins d’être totalement accro aux actus, peu de chances que vous connaissiez les trois à la fois.
Rinson Jose est le fondateur de Norta Global, société qui a semble-t-il vendu et/ou servi de couverture pour l’écoulement des bipeurs au Hezbollah. Le 27 septembre dernier, un avis de recherche international a été émis pour retrouver le bonhomme qui a disparu après les explosions des fameux bipeurs et, à cette date, selon les hypothèses, il était soit très riche et bien caché, soit très mort.
Nicholas Howley est le cofondateur de TransDigm, une entreprise opérant dans le secteur de l’aéronautique et dont le business plan est en fait assez simple : racheter les brevets de composants d’avions civils ou militaires qui sont en situation de quasi-monopole (un avion contient une foultitude de composants, dont les cycles d’approbation sont très longs, cinq ans ou parfois plus, et pour lesquels il n’existe qu’un seul fournisseur au monde). Une fois en possession du brevet, il multiplie tout simplement le prix par cinq, dix ou plus. Les clients n’ont absolument aucune alternative à part se faire tondre et dire merci. Il procède de la sorte depuis quasiment 30 ans, et aucune mise en examen, aucun procès ni audition au Sénat US (rien que cela) n’a pu aboutir pour une raison simple : c’est tout à fait légal.
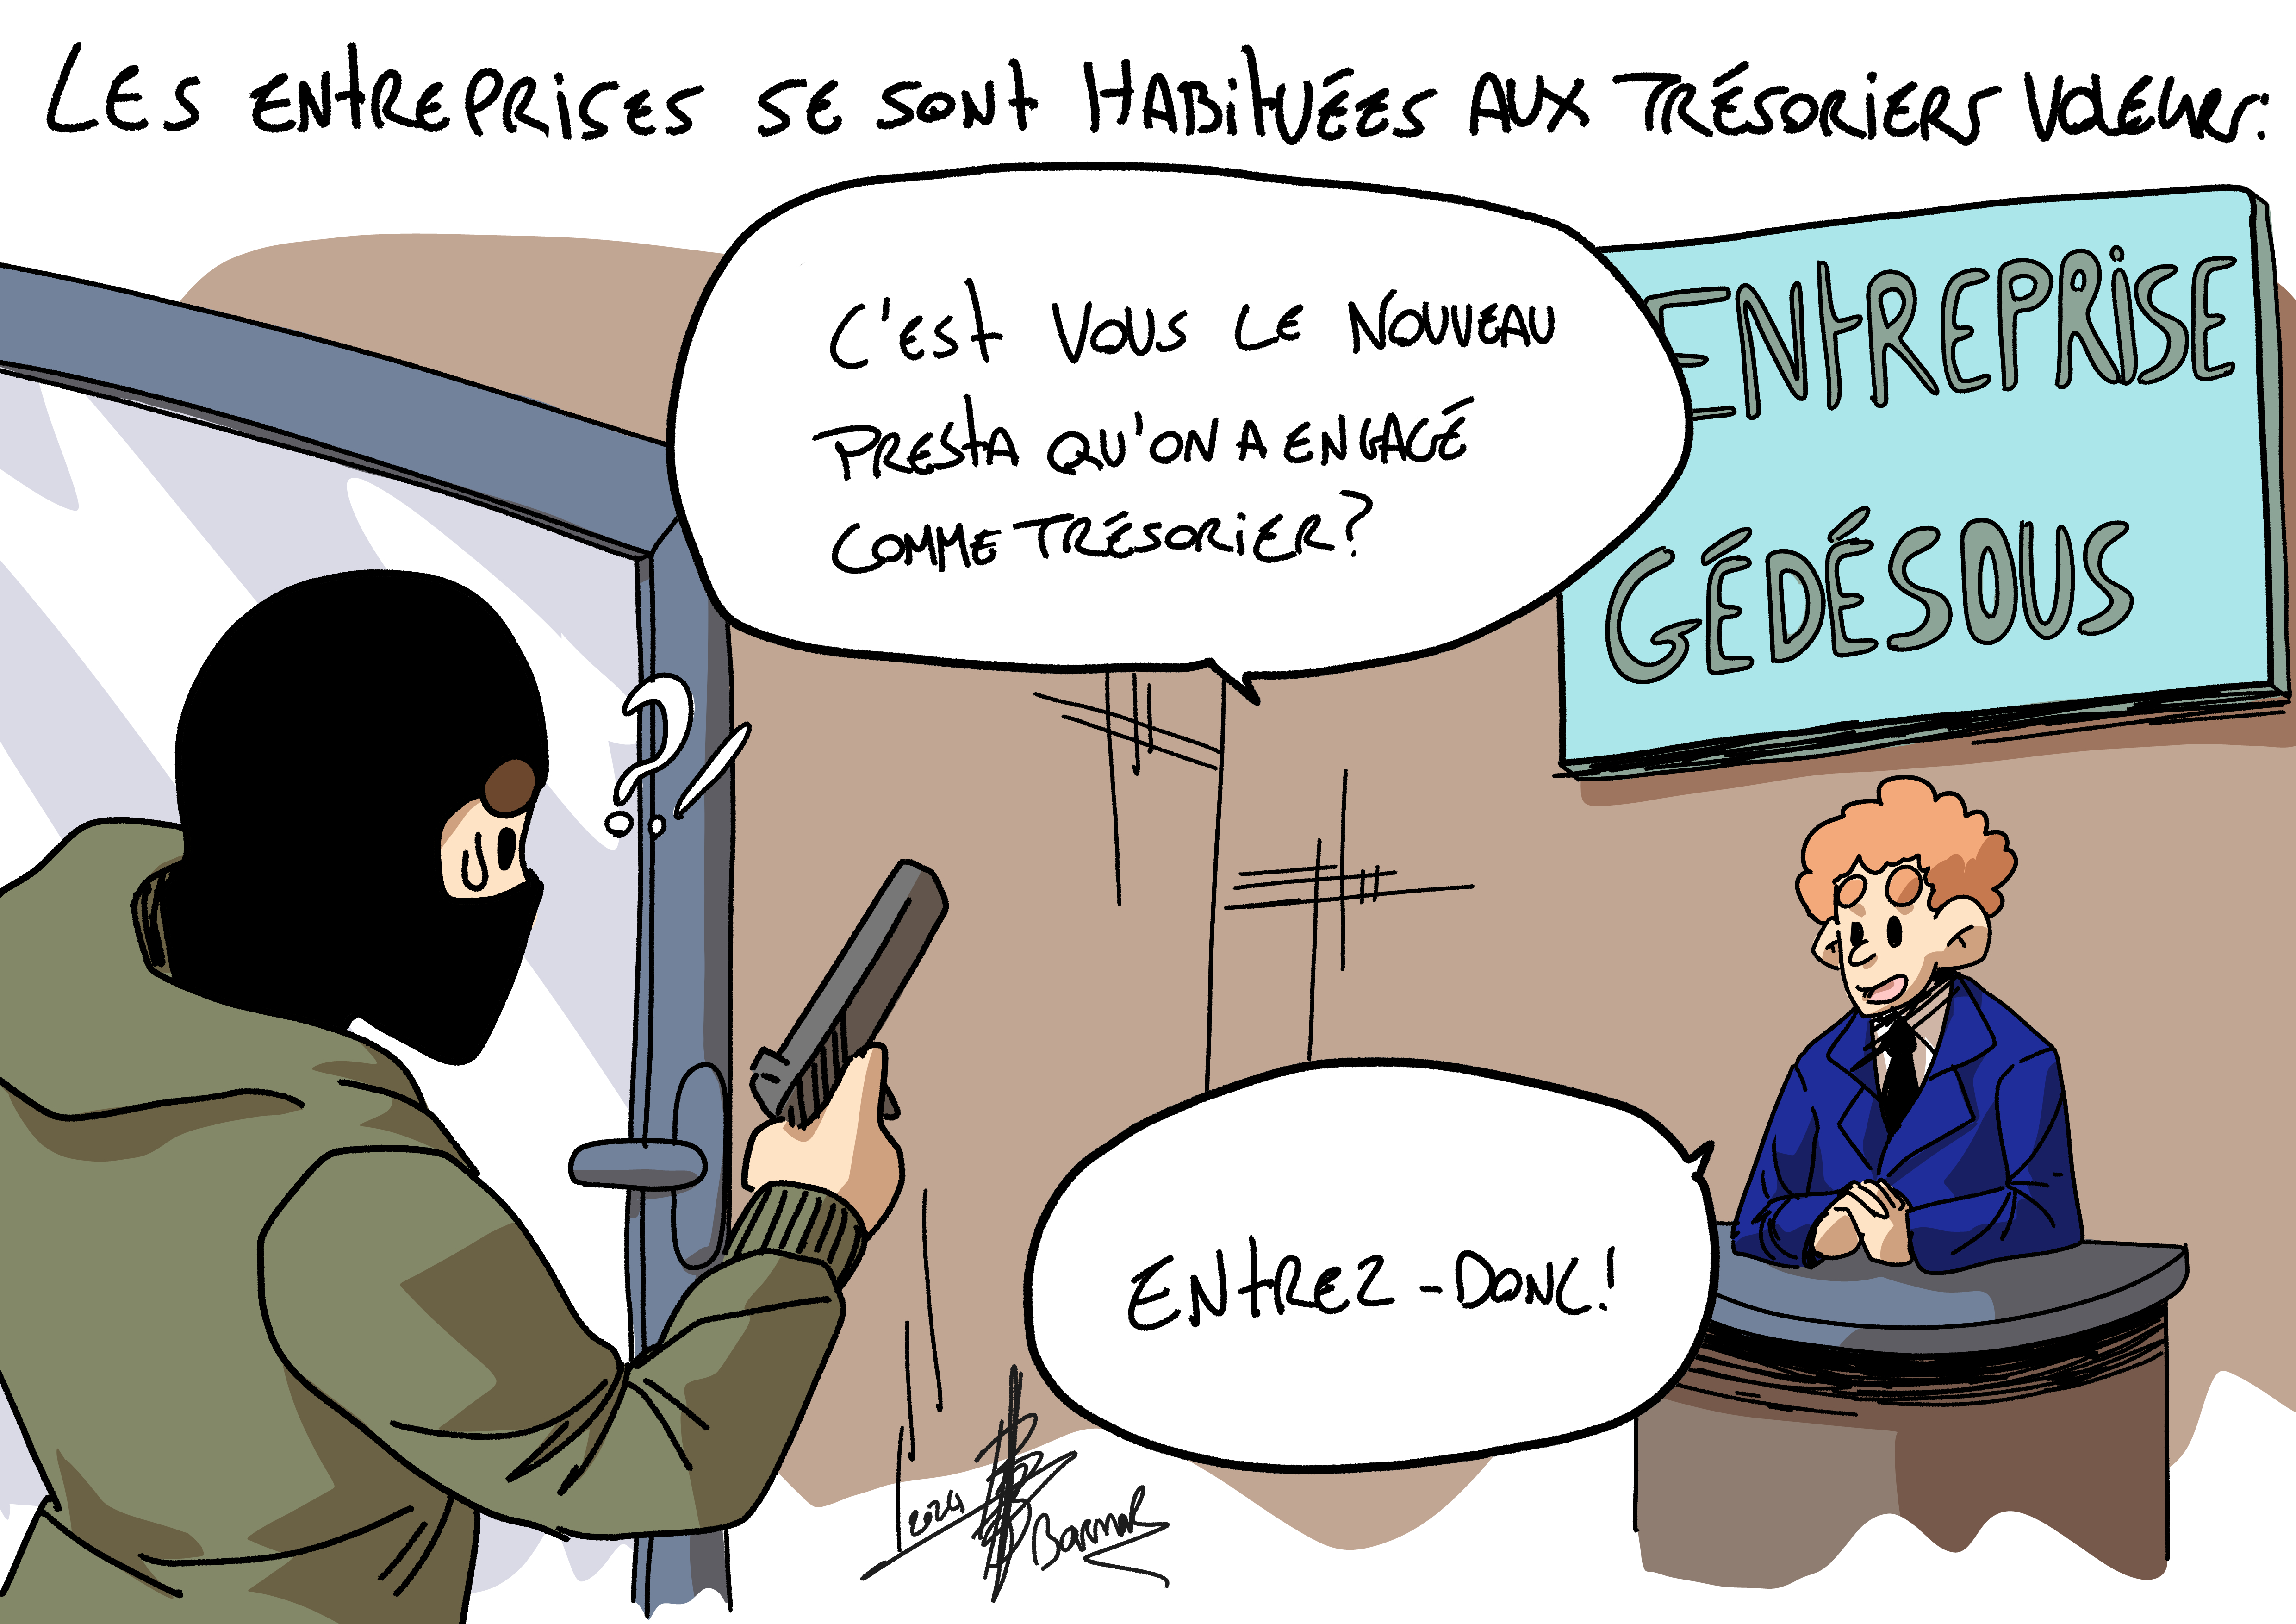
A. B. (initiales, du fait de la présomption d’innocence) est une trésorière d’un grand groupe français actuellement sous les verrous en préventive pour être soupçonnée d’avoir détourné une bonne partie de la trésorerie du groupe, 100 millions d’euros tout de même. Précision utile : elle n’était pas employée du groupe mais, titulaire d’un contrat de sous-traitance entre le groupe et sa propre société, elle agissait en tant que « trésorière externalisée ». Autre précision utile : elle avait déjà été condamnée pour détournement de fonds dans une affaire similaire, mais n’étant pas « recrutée » par le groupe elle avait dû échapper aux vérifications habituelles réalisées sur ces postes à risque lors du recrutement.
Dans les trois cas, on a affaire à des variantes du risque fournisseur, appelées en cyber le risque de « supply chain », généralement associé au prestataire qui s’est fait chiper son compte VPN de télémaintenance, mais rarement à des formes plus sophistiquées telles qu’exposées ci-dessus. Dans le premier cas, on est en présence d’une atteinte à la prestation fournie (corruption de matériel, mais il peut aussi s’agir d’un service qui ne correspond pas au niveau contractuellement attendu), point identifié dans la 27001. Le deuxième relève d’une situation de monopole et de ses dérives, cas totalement absent de la 27001. Et le troisième concerne un dysfonctionnement de la prestataire, point également identifié dans la 27001, mais particulièrement complexe à contrer. À noter que le principe de séparation des pouvoirs mis en œuvre par la certification des comptes aurait été, semble-t-il, inefficace dans le troisième cas.
À force de blinder nos SI, nos procédures internes, nos comptes admin, nos EDR, nos SOC, nos PCA/PRA et j’en passe, il est une classe de risques peu, voire pas adressée, souvent à la frontière entre le SI et la cyber : le risque fournisseur. Quand un éditeur de SGBD en situation de quasi-monopole ou un éditeur de virtualisation multiplient leurs prix par trois et tondent leurs clients, il faudrait être légèrement aveugle pour ne pas voir le risque auquel est exposée toute l’organisation. Idem quand le fournisseur d’un gros ERP/DPI met la clé sous la porte ou vous plante au beau milieu du déploiement, estimant que le marché n’est pas assez rentable. Idem quand un adminsys d’un de vos prestataires pète un câble en revenant d’un stage de macramé au milieu du Larzac et vous flingue votre infra.
Le risque fournisseur prend des formes multiples et quelquefois inattendues (prenez 12 minutes 13 pour visionner l’histoire de TransDigm [1]), et il se pourrait bien qu’après s’être blindé contre les cryptos cette bataille soit la prochaine.
[1] https://youtu.be/D9XfDtsmfDI?si=crFkwM_jVwBUo5Ma
Cédric Cartau
Avez-vous apprécié ce contenu ?
A lire également.
Résilience : la finance a vingt ans de retard (et le dit très bien)
15 sept. 2026 - 07:00,
Tribune
-Cédric Cartau
En juillet 2026, l’Institut Amundi a publié une étude(1) pour expliquer à ses clients investisseurs que le monde était devenu dangereux, que la confiance entre États s’érodait, et qu’il fallait désormais privilégier la résilience à l’efficience. Une douzaine de pages, des pictogrammes bleu ciel, un...
De quoi fut fait le premier semestre 2026, de quoi sera fait le second : bilan de mi-parcours
07 sept. 2026 - 09:03,
Tribune
-Cédric Cartau
Les tongs sont rangées, il y a encore du sable dans le coffre du break : c'est le moment du bilan de mi-parcours.
Arrêt de la Cour des comptes sur le projet SCRIBE – à lire très attentivement pour les RSSI, DSI, DPO, MOA, MOE et le reste
31 août 2026 - 21:03,
Tribune
-Cédric Cartau
Ayant déjà pas mal à suivre rien que dans la santé, j’avoue ne pas avoir le temps d’aller regarder ce qui se passe dans les autres secteurs. Sauf que là je tombe sur un arrêt de la Cour des comptes (ici) sur la déroute du projet SCRIBE, qui s’est étalé de 2015 à 2021, et qui a englouti plus de 250M ...
La 27001 et les Parties intéressées
06 juil. 2026 - 18:00,
Tribune
-Cédric Cartau
En général, quand on entame une démarche 27001, on trouve sans peine dans le cartable du consultant encravaté (ou sur le Web, ou chez les copains, c'est selon) des kits prêts à l'emploi pour cocher certaines cases de la norme dont on ne voit que peu l'intérêt, au moins lors d'un premier round.