Publicité en cours de chargement...
Modèle de fiche de décharge de responsabilité à l’usage des partenaires qui ont des cyber-courants d’air entre les deux oreilles
21 jan. 2025 - 09:32,
Actualité-
Cédric Cartau
Écouter l'article
0:000:00
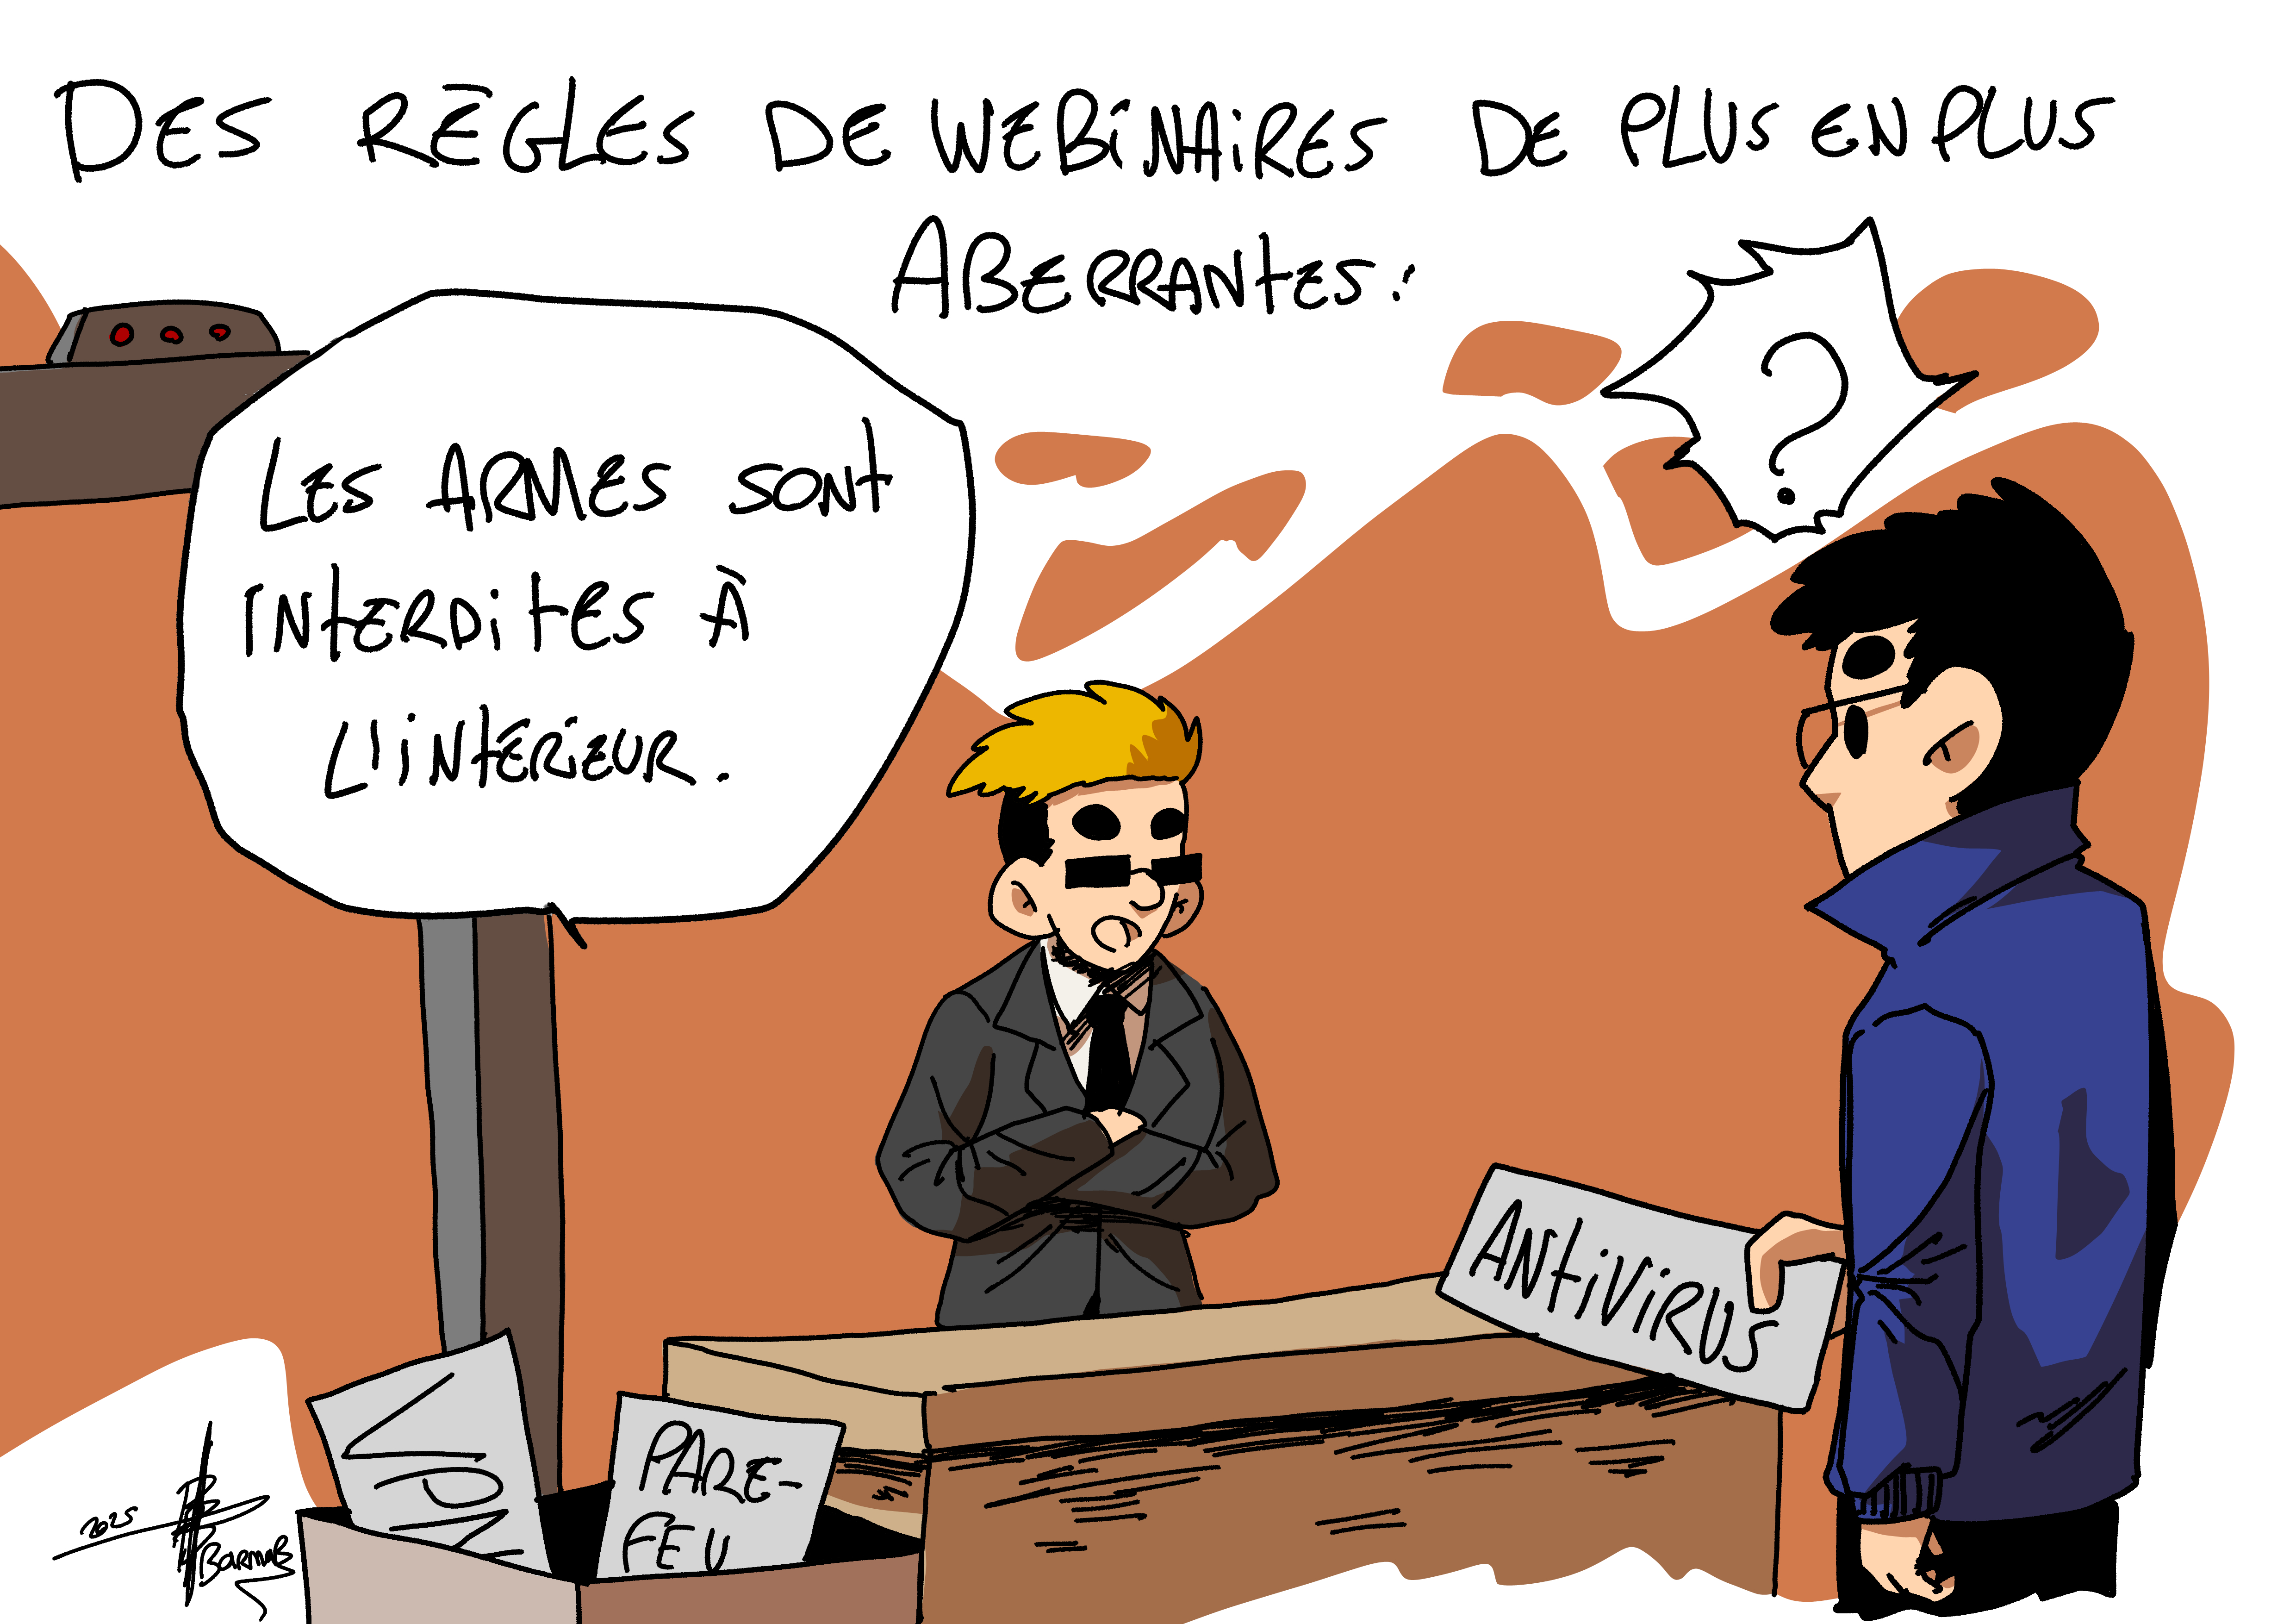
L’on m’a transmis à plusieurs reprises des échanges stratosphériques entre un hôpital (ou une entreprise utilisatrice) et un partenaire externe (souvent un fournisseur) lors desquels ce dernier demande des dérogations aux bonnes pratiques cyber à tomber de sa chaise.
Dernier en date (je vous le livre tel quel en copié-collé), un mail envoyé au préalable aux futurs participants d’un webinaire, avec les précos techniques pour bien suivre la conférence :
« Attention ! Pensez à bien tester, en amont du webinaire, le lien d’accès à l’évènement que vous avez reçu. Pour cela utilisez une version récente de navigateur Google Chrome, Edge, Chromium ou Firefox. Déconnectez vos pare-feu, antivirus et VPN. Si votre entreprise bloque l’accès à XXXXX : demandez au service informatique de débloquer l’accès ou utilisez un appareil personnel et un réseau domestique ou en 4G. » Je vous jure que je n’invente rien, j’ai juste masqué le nom de la boîte par délicatesse.
La prochaine fois que vous tomberez sur un champion du monde de ce genre, je vous suggère de lui faire signer une fiche de décharge et, n’écoutant que mon courage et ma bienveillance, je vous fournis ci-dessous un modèle tout chaud, à adapter bien entendu. Surtout ne me remerciez pas.
ENTREPRISE :
DEMANDEUR, NOM et PRÉNOM
Je soussigné (NOM + PRÉNOM), sain de corps mais pas forcément d’esprit, garantissant n’être ni sous tutelle ni sous curatelle, confirme demander (plusieurs choix possibles) :
– la coupure du firewall ;
– l’ouverture de ports directs sans rupture de flux ;
– la désactivation de l’AV, de l’EDR ou de tout programme de protection malware, soit sur les postes de travail, soit sur les serveurs ;
– la mise en place de VPN LAN to LAN sans aucune protection du compte fournisseur ;
– autre demande débile à détailler :
J’ai bien conscience que ma demande me qualifie directement pour le hall of fame des cyber-abrutis de division intergalactique, qu’elle constitue de facto une faute détachable de service, qu’elle engage ma responsabilité civile, pénale, pécuniaire, morale, qu’elle va tuer trois pandas et abattre cinq arbres. J’ai également noté que le fait que mon nombre de neurones soit un nombre premier strictement inférieur à 2 ne saurait constituer en 2025 une circonstance atténuante au non-respect de la base de la base de la base en matière de cyber.
Merci de fournir pour compléter votre dossier :
– un RIB pour prélèvement des amendes Cnil et NIS ;
– une photo au format CNI pour notre trombinoscope ;
– un échantillon de salive pour enrichir la base ADN mondiale des espèces en voie de disparition.
En option le signataire peut demander :
– une invitation à venir dîner tous les premiers mercredis du mois pour parler de sa passion ;
– une place au pavillon de Bièvre en qualité d’abruti-étalon.
Fait à :
Le :
Signature :
PS : La majorité des acteurs de l’IT prennent en compte, en 2025, les contraintes cyber à des degrés divers. Cet article n’est pas destiné à cette majorité, mais à la petite minorité qui travaille comme des gougnafiers, font perdre du temps à tout le monde et sont l’une des principales causes de non-maîtrise du risque cyber.
Cédric Cartau
Cédric Cartau
Avez-vous apprécié ce contenu ?
A lire également.
Anonymisation imparfaite et entrepôts de données de santé sauvages, l’engrenage
03 nov. 2026 - 09:28,
Tribune
-Marguerite Brac de La Perrière
Depuis 2024, la formation restreinte de la CNIL a prononcé une série de sanctions visant des sociétés qui collectent, à partir des logiciels des médecins et des pharmaciens, des données de santé destinées à une utilisation secondaire (études, statistiques, recherche). Cette politique répressive, ple...
Utilisation secondaire des données de santé : l'EHDS entre dans sa phase opérationnelle avec un acte d’exécution et un projet de loi français
12 oct. 2026 - 08:47,
Tribune
-Marguerite Brac de La Perrière
Le règlement (UE) 2025/327 du 11 février 2025 relatif à l'espace européen des données de santé (EHDS)[1] pose, en son chapitre IV, un cadre commun pour l’utilisation secondaire des données de santé dans l'Union, qui deviendra applicable le 26 mars 2029, l’article 105 fixant toutefois, des dates dis...
Un appel à projets de 2,325 M€ pour élargir les réseaux d'EDSH
29 sept. 2026 - 07:10,
Actualité
- Rédaction, DSIHLa Direction générale de la recherche, de l'innovation et du numérique en santé (DGRINES) a lancé un appel à projets doté de 2,325 millions d'euros (M€) destiné à élargir, créer ou regrouper les réseaux d'entrepôts de données de santé hospitaliers (EDSH), dans une note d'information publiée le 24 se...

La CNIL n’épargne plus les établissements de santé !
17 sept. 2026 - 17:28,
Tribune
-Alexandre FIEVEÉ &
Alice ROBERT
Un établissement de santé privé a récemment été sanctionné par la CNIL à une amende de 500 000 euros pour ne pas avoir suffisamment (i) sécurisé son dossier patient informatisé (DPI) ni (ii) informé les personnes concernées après une violation de données[1]. Cette décision souligne que la sécurité d...